

ಇಂಟರ್ನೆಟ್ ನ ಶೇ. 70ರಷ್ಟು ಭಾಗಕ್ಕೆ ಅಪಾಯ ತಂದ PHP ಭದ್ರತಾ ಲೋಪ
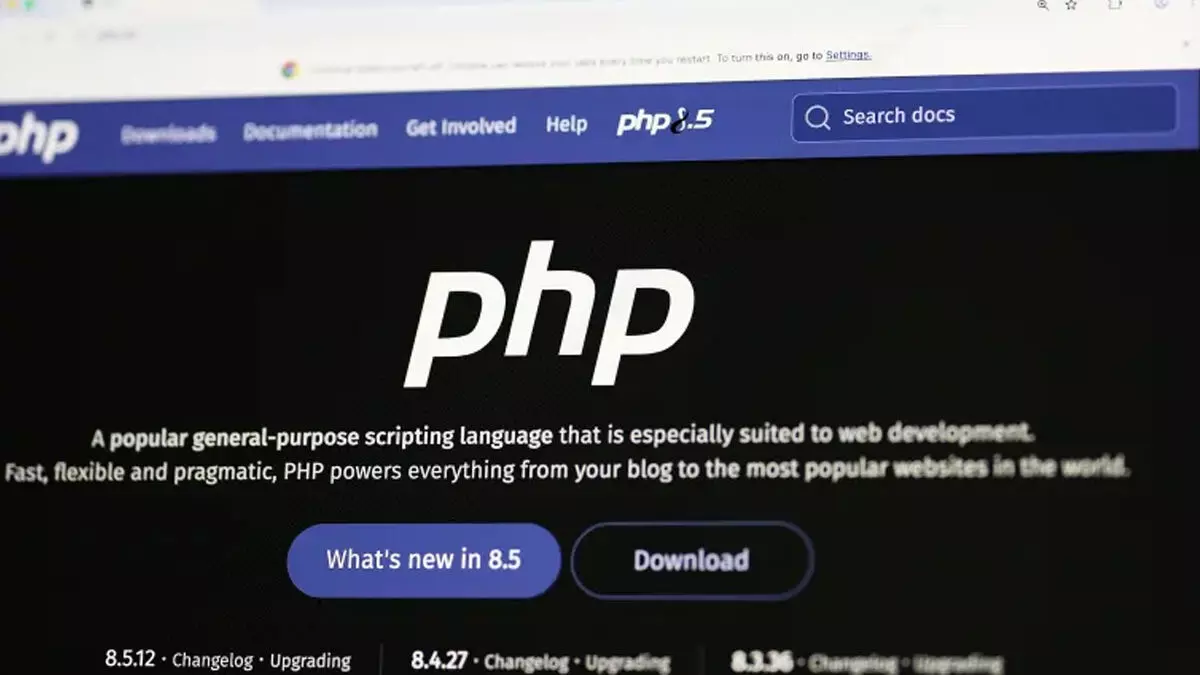
Photo Credit : aljazeera.com
ವ್ಯಾಪಕವಾಗಿ ಬಳಕೆಯಲ್ಲಿರುವ ಪ್ರೋಗ್ರಾಮಿಂಗ್ ಭಾಷೆಯಲ್ಲಿ ಗಂಭೀರ ಭದ್ರತಾ ಲೋಪಗಳು ಪತ್ತೆಯಾದ ಬೆನ್ನಲ್ಲೇ, ವೆಬ್ಸೈಟ್ ನಿರ್ವಾಹಕರು ತಮ್ಮ ವ್ಯವಸ್ಥೆಗಳನ್ನು ರಕ್ಷಿಸಿಕೊಳ್ಳಲು ಧಾವಿಸಿದ್ದಾರೆ. ಮುನ್ನೆಚ್ಚರಿಕೆಯ ಕ್ರಮವಾಗಿ ಯುರೋಪ್ ಸೇರಿದಂತೆ ವಿವಿಧ ಭಾಗಗಳ ಸರ್ಕಾರಿ ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಸ್ಥಗಿತಗೊಳಿಸಲಾಗಿದೆ.
PHP ಪ್ರೋಗ್ರಾಮಿಂಗ್ ಭಾಷೆಯ ಡೆವಲಪರ್ ಗಳು ಬುಧವಾರ ತುರ್ತಾಗಿ ಹೊಸ ಭದ್ರತಾ ಪರಿಹಾರಗಳನ್ನು ಬಿಡುಗಡೆ ಮಾಡಿದ್ದು, ಎಲ್ಲ ಬಳಕೆದಾರರು ತಕ್ಷಣವೇ ಅಪ್ಡೇಟ್ ಮಾಡಿಕೊಳ್ಳುವಂತೆ ಸೂಚಿಸಿದ್ದಾರೆ.
PHP ವೆಬ್ಸೈಟ್ ಗಳನ್ನು ಹೋಸ್ಟ್ ಮಾಡುವ ಸರ್ವರ್ಗಳಲ್ಲಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ. ಬಳಕೆದಾರರ ಬ್ರೌಸರ್ಗೆ ತಲುಪುವ ಮೊದಲು ಹಿನ್ನೆಲೆಯಲ್ಲಿ ವೆಬ್ ಪುಟಗಳನ್ನು ನಿರ್ಮಿಸುವ ಕೆಲಸವನ್ನು ಇದು ಮಾಡುತ್ತದೆ. ಹೆಚ್ಚಿನ ಜನರು ಇದನ್ನು ನೇರವಾಗಿ ನೋಡುವುದಿಲ್ಲ. ಆದರೆ ಬ್ಲಾಗ್ಗಳು, ಆನ್ಲೈನ್ ಅಂಗಡಿಗಳು ಮತ್ತು ಸರ್ಕಾರಿ ಪೋರ್ಟಲ್ಗಳು ಸೇರಿದಂತೆ ಹಲವು ಬಗೆಯ ವೆಬ್ಸೈಟ್ಗಳು ಕಾರ್ಯನಿರ್ವಹಿಸಲು ಇದು ನೆರವಾಗುತ್ತದೆ.
ಸಾಫ್ಟ್ವೇರ್ನಲ್ಲಿ ವರ್ಷಗಳಿಂದ ಅಡಗಿದ್ದ ಈ ಭದ್ರತಾ ಲೋಪಗಳನ್ನು ಕೃತಕ ಬುದ್ಧಿಮತ್ತೆಯ (ಎಐ) ನೆರವಿನಿಂದ ಪತ್ತೆಹಚ್ಚಲಾಗಿದೆ. ಭದ್ರತಾ ಪರಿಹಾರಗಳು ಲಭ್ಯವಾಗುವ ಮುನ್ನವೇ ಮಂಗಳವಾರ ಈ ಲೋಪಗಳ ವಿವರಗಳು ಆನ್ಲೈನ್ನಲ್ಲಿ ಸೋರಿಕೆಯಾಗಿದ್ದವು. ಇದರಿಂದ PHP ಅಭಿವೃದ್ಧಿ ತಂಡವು ತಕ್ಷಣವೇ ಪರಿಹಾರಗಳನ್ನು ಬಿಡುಗಡೆ ಮಾಡಬೇಕಾಯಿತು.
ಬಳಕೆದಾರರು ಅಪ್ಡೇಟ್ ಮಾಡಿಕೊಳ್ಳುವ ಮುನ್ನವೇ ಹ್ಯಾಕರ್ಗಳು ದಾಳಿ ನಡೆಸಬಹುದು ಎಂಬ ಆತಂಕವಿದೆ. ಬೃಹತ್ ಪ್ರಮಾಣದ ಸೈಬರ್ ದಾಳಿಗಳನ್ನು ಎದುರಿಸಲು ಸಿದ್ಧತೆ ನಡೆಸಿರುವುದಾಗಿ ತಜ್ಞರು ತಿಳಿಸಿದ್ದಾರೆ.
ಏನಿದು ತಾಂತ್ರಿಕ ಲೋಪ?
ಮೆಲ್ಬೋರ್ನ್ ವಿಶ್ವವಿದ್ಯಾಲಯದ ಎಐ ಮತ್ತು ಸೈಬರ್ ಭದ್ರತಾ ಉಪನ್ಯಾಸಕ ಆಂಡ್ರ್ಯೂ ಕಲ್ಲೆನ್ ಅವರ ಪ್ರಕಾರ, ವಿಶ್ವದ ಅನೇಕ ಸಾಧನಗಳು ಒಂದು ಪ್ರಮುಖ ಮೂಲ ಸಾಫ್ಟ್ವೇರ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿವೆ. ಈ ಸಾಫ್ಟ್ವೇರ್ನಲ್ಲೇ ಭದ್ರತಾ ಲೋಪ ಪತ್ತೆಯಾಗಿದೆ.
ಈ ಲೋಪವನ್ನು ಬಳಸಿಕೊಂಡು ಹ್ಯಾಕರ್ಗಳು ವೆಬ್ಸೈಟ್ನಲ್ಲಿ ತಮಗೆ ಬೇಕಾದ ಕೋಡ್ ಅನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸಬಹುದು. ಇದರಿಂದ ವೆಬ್ಸೈಟ್ನಲ್ಲಿನ ಮಾಹಿತಿಯನ್ನು ಬದಲಾಯಿಸಬಹುದು ಅಥವಾ ಅದರ ಡೇಟಾಬೇಸ್ನಲ್ಲಿ ಸಂಗ್ರಹವಾಗಿರುವ ವೈಯಕ್ತಿಕ ವಿವರಗಳನ್ನು ಸೋರಿಕೆಯಾಗುವಂತೆ ಮಾಡಬಹುದು ಎಂದು ಕಲ್ಲೆನ್ 'ಅಲ್ ಜಝೀರಾ'ಗೆ ತಿಳಿಸಿದ್ದಾರೆ.
ಮೆಮೊರಿ ಖಾಲಿಯಾಗುವಂತಹ ತೀವ್ರ ತಾಂತ್ರಿಕ ದೋಷಗಳನ್ನು PHP ನಿರ್ವಹಿಸುವ ವಿಧಾನದಲ್ಲಿನ ಸಮಸ್ಯೆಯಿಂದ ಈ ಎರಡೂ ಲೋಪಗಳು ಸೃಷ್ಟಿಯಾಗಿವೆ. ಸಮಸ್ಯೆ PHPಯಲ್ಲೇ ಇರುವುದರಿಂದ, ಈ ಸಾಫ್ಟ್ವೇರ್ನ ಹಳೆಯ ಆವೃತ್ತಿಯನ್ನು ಬಳಸುವ ಸರಳ ವೆಬ್ಸೈಟ್ ಕೂಡ ಅಪಾಯಕ್ಕೆ ಸಿಲುಕಬಹುದು. ಅಲ್ಲದೆ, ದಾಳಿಕೋರರು ಸರ್ವರ್ನ ಮೆಮೊರಿಯಿಂದ ಪಾಸ್ವರ್ಡ್ಗಳು ಮತ್ತು ಇತರ ರಹಸ್ಯ ವಿವರಗಳನ್ನು ಕದಿಯಬಹುದು ಎಂದು ಕ್ಲೌಡ್ ಭದ್ರತಾ ಸಂಸ್ಥೆ 'ವಿಜ್' (Wiz) ತಿಳಿಸಿದೆ.
ಉದ್ಯಮದ ಪ್ರಮಾಣಿತ ಭದ್ರತಾ ಮಾಪನದಲ್ಲಿ ಈ ಎರಡೂ ಲೋಪಗಳು 10ಕ್ಕೆ 9.2 ಅಂಕಗಳನ್ನು ಪಡೆದಿವೆ. ಹೀಗಾಗಿ ಅವುಗಳನ್ನು 'ತೀವ್ರ ಅಪಾಯಕಾರಿ' ವರ್ಗಕ್ಕೆ ಸೇರಿಸಲಾಗಿದೆ.
'PHP2Shell' ಎಂದು ಹೆಸರಿಸಲಾದ ಈ ಎರಡು ಭದ್ರತಾ ಲೋಪಗಳನ್ನು ಎಐ ಬಳಸಿ ಎರಡು ಸೈಬರ್ ಭದ್ರತಾ ಸಂಸ್ಥೆಗಳು ಸ್ವತಂತ್ರವಾಗಿ ಪತ್ತೆಹಚ್ಚಿವೆ. 'ಓಪನ್ಎಐ' ಜೊತೆ ಕೆಲಸ ಮಾಡುತ್ತಿದ್ದ 'ಕ್ಯಾಲಿಫ್' (Calif) ಸಂಸ್ಥೆಯು ಆಗಸ್ಟ್ 11ರಂದು ಮೊದಲ ಲೋಪವನ್ನು ವರದಿ ಮಾಡಿತು. ಗೂಗಲ್ ಒಡೆತನದ 'ವಿಜ್' ಸಂಸ್ಥೆಯು ಆಗಸ್ಟ್ 24ರಂದು ಎರಡನೇ ಲೋಪವನ್ನು ವರದಿ ಮಾಡಿತು.
ಈ ಭದ್ರತಾ ಲೋಪಗಳು ದಶಕಕ್ಕೂ ಹೆಚ್ಚು ಕಾಲ PHP ಕೋಡ್ನಲ್ಲಿ ಯಾರಿಗೂ ತಿಳಿಯದಂತೆ ಅಡಗಿದ್ದವು. ಯಾವುದೇ ಮಾನವ ಹ್ಯಾಕರ್ಗೆ ಅವುಗಳನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಳ್ಳುವುದು ಅತ್ಯಂತ ಸಂಕೀರ್ಣವಾದ ಕೆಲಸವಾಗಿತ್ತು ಎಂದು 'ವಿಜ್' ಸಂಸ್ಥೆ ತನ್ನ ಹೇಳಿಕೆಯಲ್ಲಿ ತಿಳಿಸಿದೆ.
ಈ ಲೋಪಗಳ ವಿವರಗಳನ್ನು ಸಾರ್ವಜನಿಕಗೊಳಿಸುವ ಮುನ್ನ ಪರಸ್ಪರ, PHP ತಂಡ ಮತ್ತು ಓಪನ್ಎಐ ಜೊತೆ ಸಮನ್ವಯ ಸಾಧಿಸಿದ್ದಾಗಿ ಕ್ಯಾಲಿಫ್ ಮತ್ತು ವಿಜ್ ಸಂಸ್ಥೆಗಳು ತಿಳಿಸಿವೆ.
ಆದರೆ, ಈ ವಿವರಗಳು ಬಹಿರಂಗಗೊಳ್ಳುವ ನಾಲ್ಕು ದಿನಗಳ ಮುನ್ನವೇ, ಅಂದರೆ ಅಕ್ಟೋಬರ್ 17ರಂದು, ಹ್ಯಾಕರ್ಗಳು ಈ ಲೋಪಗಳನ್ನು ಬಳಸಿಕೊಳ್ಳಲು ಯತ್ನಿಸಿರುವುದನ್ನು ತಮ್ಮ ಭದ್ರತಾ ತಂಡ ಪತ್ತೆಹಚ್ಚಿದೆ ಎಂದು ಅಮೆಜಾನ್ನ ಭದ್ರತಾ ಮುಖ್ಯಸ್ಥ ಸಿ.ಜೆ. ಮೋಸಸ್ ತಿಳಿಸಿದ್ದಾರೆ.
ಕ್ಯಾಲಿಫ್ ಮತ್ತು ವಿಜ್ ಸಂಸ್ಥೆಗಳ ವರದಿಗಳು ಇನ್ನೂ ಗೌಪ್ಯವಾಗಿದ್ದಾಗಲೇ ಹ್ಯಾಕರ್ಗೆ ಈ ಲೋಪಗಳ ಬಗ್ಗೆ ಹೇಗೆ ತಿಳಿಯಿತು ಎಂಬುದು ಸ್ಪಷ್ಟವಾಗಿಲ್ಲ ಎಂದು ಮೋಸಸ್ ಹೇಳಿದ್ದಾರೆ. ದಾಳಿಕೋರರು ಲೋಪಗಳನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಳ್ಳುವುದನ್ನು ತಡೆಯಲು, ಭದ್ರತಾ ಪರಿಹಾರ ಸಿದ್ಧವಾಗುವವರೆಗೆ ಸಂಶೋಧಕರು ಸಾಮಾನ್ಯವಾಗಿ ಇಂತಹ ವಿವರಗಳನ್ನು ರಹಸ್ಯವಾಗಿಡುತ್ತಾರೆ.
ಯಾರ ಮೇಲೆ ಪರಿಣಾಮ ಬೀರಬಹುದು?
1990ರ ದಶಕದ ಆರಂಭದಲ್ಲಿ ಪ್ರಾರಂಭವಾದ PHPಯನ್ನು ಆರಂಭದಲ್ಲಿ 'ಪರ್ಸನಲ್ ಹೋಮ್ ಪೇಜ್' ಎಂದು ಕರೆಯಲಾಗುತ್ತಿತ್ತು. ಇಂದು ಇದು ವೆಬ್ನ ಬಹುದೊಡ್ಡ ಭಾಗಕ್ಕೆ ಆಧಾರವಾಗಿದೆ. ವರ್ಡ್ಪ್ರೆಸ್ (WordPress), ಡ್ರೂಪಲ್ (Drupal), ಜೂಮ್ಲಾ (Joomla) ಮತ್ತು ಮ್ಯಾಜೆಂಟೋ (Magento) ಸೇರಿದಂತೆ ಹಲವು ವೇದಿಕೆಗಳ ವೆಬ್ಸೈಟ್ಗಳಲ್ಲೂ ಇದನ್ನು ಬಳಸಲಾಗುತ್ತದೆ. ಹೀಗಾಗಿ PHPಯಲ್ಲಿನ ಯಾವುದೇ ತೀವ್ರ ಭದ್ರತಾ ಲೋಪವು ವ್ಯಾಪಕ ಪರಿಣಾಮಗಳನ್ನು ಉಂಟುಮಾಡಬಹುದು.
PHP 5.4 ಮತ್ತು ನಂತರದ ಆವೃತ್ತಿಗಳು, ಅಂದರೆ ಕಳೆದ ದಶಕಕ್ಕೂ ಹೆಚ್ಚು ಅವಧಿಯಲ್ಲಿ ಬಿಡುಗಡೆಯಾದ ಆವೃತ್ತಿಗಳು ಈ ಲೋಪಗಳಿಂದ ಪ್ರಭಾವಿತಗೊಂಡಿವೆ ಎಂದು ಕ್ಯಾಲಿಫ್, ವಿಜ್ ಮತ್ತು ವೆಬ್ ಮೂಲಸೌಕರ್ಯ ಸಂಸ್ಥೆ 'ಕ್ಲೌಡ್ಫ್ಲೇರ್' (Cloudflare) ತಿಳಿಸಿವೆ.
ಜಾಗತಿಕವಾಗಿ ಶೇ 70ಕ್ಕೂ ಹೆಚ್ಚು ವೆಬ್ಸೈಟ್ಗಳು PHPಯನ್ನು ಅವಲಂಬಿಸಿವೆ ಎಂದು ಹೇಳಿದ ಕಲ್ಲೆನ್, ಈ ಭದ್ರತಾ ಲೋಪವು 'ಅಸಾಧಾರಣವಾಗಿದೆ' ಎಂದು ಅಭಿಪ್ರಾಯಪಟ್ಟಿದ್ದಾರೆ. ಈಗಾಗಲೇ ಭದ್ರತಾ ಅಪ್ಡೇಟ್ ಮಾಡಿಕೊಂಡಿರುವ ವೆಬ್ಸೈಟ್ಗಳು ಸುರಕ್ಷಿತವಾಗಿವೆ.
'ನಾವೆಲ್ಲರೂ ಅವಲಂಬಿಸಿರುವ ಜಂಟಿ ಡಿಜಿಟಲ್ ಮೂಲಸೌಕರ್ಯಕ್ಕೆ ನಿಜವಾದ ಅಪಾಯವಿದೆ. PHP ಡೆವಲಪರ್ಗಳು ತಕ್ಷಣವೇ ಪರಿಹಾರಗಳನ್ನು ಅಭಿವೃದ್ಧಿಪಡಿಸಲು ಯತ್ನಿಸಿದ್ದರೂ, ಇದರ ಪರಿಣಾಮ ಎಷ್ಟು ದೊಡ್ಡ ಮಟ್ಟದಲ್ಲಿರಬಹುದು ಎಂಬ ಬಗ್ಗೆ ಸೈಬರ್ ಭದ್ರತಾ ಸಮುದಾಯದಲ್ಲಿ ಕಳವಳವಿದೆ' ಎಂದು ಕಲ್ಲೆನ್ 'ಅಲ್ ಜಝೀರಾ'ಗೆ ತಿಳಿಸಿದ್ದಾರೆ.
ಸೈಬರ್ ಭದ್ರತಾ ಕ್ಷೇತ್ರದಲ್ಲಿ ಎಐ ಸುಧಾರಿಸುತ್ತಿರುವಂತೆ, ಹ್ಯಾಕಿಂಗ್ ಸಾಮರ್ಥ್ಯವೂ ಹೆಚ್ಚುತ್ತಿದೆ. ತಾಂತ್ರಿಕ ಲೋಪಗಳನ್ನು ಸರಿಪಡಿಸುವ ಮೂಲಕ ಇಂಟರ್ನೆಟ್ ಅನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸುವ ವ್ಯವಸ್ಥೆಗಳನ್ನು ನಾವು ಅಭಿವೃದ್ಧಿಪಡಿಸುತ್ತಿದ್ದೇವೆ. ಆದರೆ, ಅದೇ ಸಮಯದಲ್ಲಿ ಲೋಪಗಳನ್ನು ಪತ್ತೆಹಚ್ಚುವ ಮೂಲಕ ಅಪಾಯವನ್ನೂ ಹೆಚ್ಚಿಸುತ್ತಿದ್ದೇವೆ ಎಂದು ಕಲ್ಲೆನ್ ಹೇಳಿದ್ದಾರೆ.
ಇಲ್ಲಿಯವರೆಗಿನ ಪರಿಣಾಮವೇನು?
ನೆದರ್ಲೆಂಡ್ಸ್ ನಲ್ಲಿ ಮುನ್ನೆಚ್ಚರಿಕೆಯ ಕ್ರಮವಾಗಿ ಡಚ್ ಸೈಬರ್ ಭದ್ರತಾ ಸಂಸ್ಥೆಯು ತನ್ನ ವೆಬ್ಸೈಟ್ ಅನ್ನು ಸ್ಥಗಿತಗೊಳಿಸಿದೆ. ರೋಟರ್ಡ್ಯಾಮ್ ಬಂದರು, ಸರ್ಕಾರಿ ಪೋರ್ಟಲ್ Overheid.nl, ರಾಷ್ಟ್ರೀಯ ಫುಟ್ಬಾಲ್ ಅಸೋಸಿಯೇಷನ್ KNVB, ದೇಶದ ಐದು ಪ್ರಮುಖ ರಾಜಕೀಯ ಪಕ್ಷಗಳ ವೆಬ್ಸೈಟ್ಗಳು ಮತ್ತು ಹಲವು ಆಸ್ಪತ್ರೆಗಳ ವೆಬ್ಸೈಟ್ಗಳು ಸೇರಿದಂತೆ ಅನೇಕ ಸಂಸ್ಥೆಗಳು ತಮ್ಮ ಸಾರ್ವಜನಿಕ ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಸ್ಥಗಿತಗೊಳಿಸಿವೆ.
ಪರಿಸ್ಥಿತಿಯನ್ನು ನಿಕಟವಾಗಿ ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡುತ್ತಿರುವುದಾಗಿ ಡಚ್ ಪ್ರಧಾನಿ ರಾಬ್ ಜೆಟ್ಟನ್ ತಿಳಿಸಿದ್ದಾರೆ.
ಫಿನ್ಲ್ಯಾಂಡ್ ನಲ್ಲಿ ಇದರ ಪರಿಣಾಮ ಇನ್ನಷ್ಟು ವ್ಯಾಪಕವಾಗಿತ್ತು. ಅಲ್ಲಿನ ಸರ್ಕಾರಿ ಐಟಿ ಸೇವಾ ಪೂರೈಕೆದಾರ ಸಂಸ್ಥೆ 'ವಾಲ್ಟೋರಿ', ಮುನ್ನೆಚ್ಚರಿಕೆಯ ಕ್ರಮವಾಗಿ ಸರ್ಕಾರಿ ಸಾರ್ವಜನಿಕ ನೆಟ್ವರ್ಕ್ ಸೇವೆಗಳನ್ನು ಸ್ಥಗಿತಗೊಳಿಸಲಾಗಿದೆ ಎಂದು ತಿಳಿಸಿದೆ.
ಫ್ರಾನ್ಸ್ನ ಗೃಹ ಸಚಿವಾಲಯವು ತನ್ನ ಎಲ್ಲ ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಮುನ್ನೆಚ್ಚರಿಕೆಯ ನಿರ್ವಹಣೆಗೆ ಒಳಪಡಿಸಿರುವುದಾಗಿ ತಿಳಿಸಿದೆ.
PHP ಭದ್ರತಾ ಲೋಪಗಳನ್ನು ಬಳಸಿಕೊಂಡು ಸೈಬರ್ ದಾಳಿಗಳು ನಡೆದಿರುವ ವರದಿಗಳ ಬೆನ್ನಲ್ಲೇ, ಬೆಲ್ಜಿಯಂನ ಫೆಡರಲ್ ಪಬ್ಲಿಕ್ ಸರ್ವಿಸ್ನ ವೈದ್ಯಕೀಯ ಮತ್ತು ವಿದೇಶಾಂಗ ವ್ಯವಹಾರಗಳ ಇಲಾಖೆಗಳು ತಮ್ಮ ವೆಬ್ಸೈಟ್ಗಳನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ಸ್ಥಗಿತಗೊಳಿಸಿವೆ. ಆದರೆ, ಬೆಲ್ಜಿಯಂನ ವೆಬ್ಸೈಟ್ಗಳ ಮೇಲೆ ಯಾವುದೇ ದಾಳಿಗಳು ದಾಖಲಾಗಿಲ್ಲ ಎಂದು ಅಲ್ಲಿನ ಸೈಬರ್ ಭದ್ರತಾ ಕೇಂದ್ರ ತಿಳಿಸಿದೆ.
ದಕ್ಷಿಣ ಕೊರಿಯಾ ಸರ್ಕಾರವು ಖಾಸಗಿ ವಲಯದ ಸೈಬರ್ ಭದ್ರತಾ ಎಚ್ಚರಿಕೆಯ ಮಟ್ಟವನ್ನು ಹೆಚ್ಚಿಸಿದ್ದು, ತುರ್ತು ಸ್ಪಂದನಾ ಕ್ರಮಗಳನ್ನು ಸಕ್ರಿಯಗೊಳಿಸಿದೆ. ಸುಮಾರು 28,000 ನೋಂದಾಯಿತ ಮುಖ್ಯ ಮಾಹಿತಿ ಭದ್ರತಾ ಅಧಿಕಾರಿಗಳಿಗೆ (CISO), ಸರ್ಕಾರಿ ಮಾಹಿತಿ ಹಂಚಿಕೆ ಜಾಲದ 5,900 ಸದಸ್ಯರಿಗೆ, ಪ್ರಮುಖ ಮೂಲಸೌಕರ್ಯ ನಿರ್ವಾಹಕರಿಗೆ, ವೆಬ್ ಹೋಸ್ಟಿಂಗ್ ಸಂಸ್ಥೆಗಳಿಗೆ ಮತ್ತು ಡೇಟಾ ಸೆಂಟರ್ಗಳಿಗೆ ಭದ್ರತಾ ಮಾರ್ಗಸೂಚಿಗಳನ್ನು ನೀಡಿದೆ.
'ವಿಕಿಪೀಡಿಯಾ'ದ ನಿರ್ವಾಹಕರು ಸುರಕ್ಷಿತ ಪರಿಹಾರ ಲಭ್ಯವಾಗುವವರೆಗೆ ತಮ್ಮ ಕೆಲವು ವ್ಯವಸ್ಥೆಗಳನ್ನು ಸ್ಥಗಿತಗೊಳಿಸಿರುವುದಾಗಿ ತಿಳಿಸಿದ್ದಾರೆ. ಬೃಹತ್ ಆನ್ಲೈನ್ ಗ್ರಂಥಾಲಯವಾದ 'ಇಂಟರ್ನೆಟ್ ಆರ್ಕೈವ್' ಕೂಡ ಈ ಸಮಸ್ಯೆಯನ್ನು ಬಗೆಹರಿಸುವ ಸಲುವಾಗಿ ಕೆಲಕಾಲ ಸ್ಥಗಿತಗೊಂಡಿತ್ತು.
ಸೌಜನ್ಯ: Aljazeera.com